Berapa Lama Data Sensor Monitoring Harus Disimpan? Retensi, Arsip, dan Audit Trail
Panduan retensi data sensor monitoring: regulasi KLHK, standar ANRI, model tiga lapisan penyimpanan, dan penerapan ALCOA+ untuk integritas audit trail.
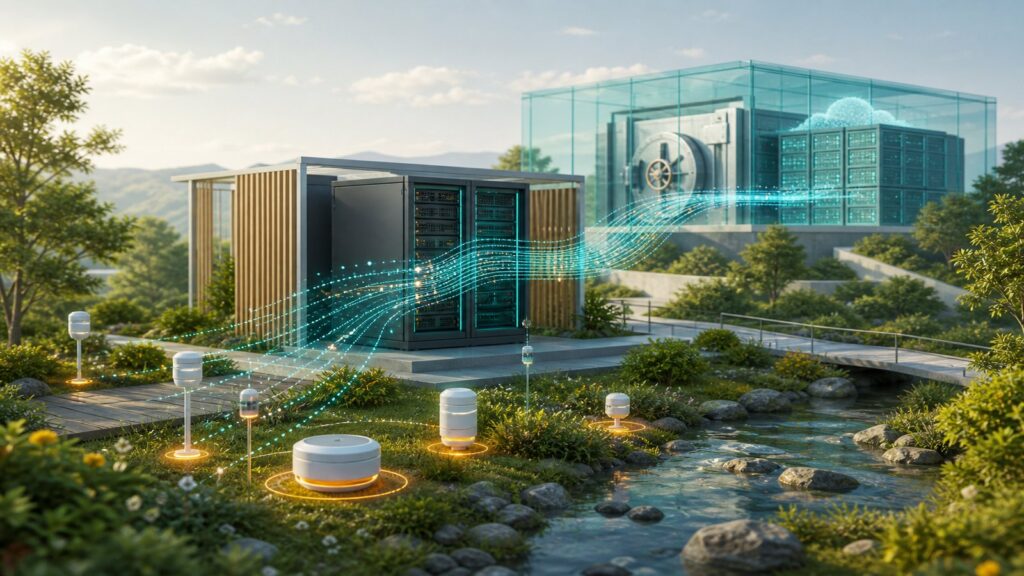
PermenLHK P.93/2018 mewajibkan data logger pada sistem SPARING untuk merekam dan mengirimkan data sensor ke server KLHK. Aturan ini sangat cerewet soal frekuensi transmisi, spesifikasi sensor, dan koneksi. Tapi ada satu poin besar yang lewat: mereka nggak pernah bilang data sensor monitoring ini harus disimpan berapa lama.
Nggak ada pasal soal durasi penyimpanan, format arsip, apalagi kewajiban audit trail. Akibatnya, banyak operator pasang sistem, biarin datanya ngalir, tapi nggak punya aturan main soal penghapusan data. Mereka bingung waktu auditor datang tiga tahun kemudian dan minta log historis yang ternyata udah tertimpa data baru di server.
Artikel ini bakal bongkar siapa sebenarnya yang ngatur durasi penyimpanan ini, di mana data sebaiknya ditaruh, dan apa yang bikin data sensor Anda kebal dari cecaran auditor.
Aturan KLHK Diam, Terus Siapa yang Nentuin Waktunya?
PermenLHK P.93/2018 Pasal 3 cuma ngomongin kewajiban simpan dan kirim data. Revisinya di PermenLHK P.80/2019 juga sama-sama bungkam soal retensi. Intinya: KLHK mewajibkan data itu jalan terus ke pusat, tapi nggak peduli Anda mau menyimpannya berapa lama di sistem lokal.
Jawaban pastinya justru ada di aturan kearsipan negara. ANRI (Arsip Nasional Republik Indonesia) lewat Perka 47/2015 mengeluarkan Jadwal Retensi Arsip (JRA) untuk Pemda. Di situ tertulis jelas: data pemantauan lingkungan masuk kategori arsip dengan masa aktif 5 tahun, lalu wajib masuk penyimpanan permanen. Artinya, data logger Anda harus bisa ditarik buat kebutuhan operasional selama 5 tahun ke belakang, dan setelahnya masuk gudang arsip permanen, bukan di-Delete.
KLHK sendiri aslinya punya aturan internal soal arsip lewat PermenLHK P.21/2017. Meski kita harus bongkar lampirannya buat ngecek perlakuan spesifik ke data telemetri, ini jadi bukti kalau data monitoring itu barang legal yang diatur ketat.
Sebagai perbandingan aja, EPA di Amerika (40 CFR 122.41(j)(2)) ngasih batas minimal 3 tahun buat data monitoring limbah. Standar ISO 14001:2015 malah nyerahin keputusan durasi ke masing-masing perusahaan. Jadi, aturan ANRI di Indonesia ini termasuk yang paling tegas.
Oh ya, regulasi itu barang hidup. Angka 5 tahun ini berdasarkan aturan per September 2026. Selalu pastikan Anda kroscek ke aturan terbaru sebelum bikin SOP internal.
Arsitektur Tiga Lapis: Buffer, Server, dan Arsip
Anda nggak mungkin memaksakan satu alat buat nyimpen data 5 tahun. Sistemnya harus dibagi jadi tiga lapis.
Lapis 1: Buffer perangkat (data logger). Data logger itu punya memori internal buat buffer. Rentang waktunya cuma hitungan jam sampai hari, tergantung jumlah parameter yang direkam. Gunanya? Buat jaring pengaman waktu sinyal internet putus. Sinyal balik, data langsung disembur ke server. Buffer ini gampang penuh, rawan mati lampu, dan rawan dibongkar paksa. Ini bukan tempat ngarsip. (Penjelasan lengkap soal kapasitas ini ada di panduan memori data logger).
Lapis 2: Server operasional atau cloud (bulan sampai 5 tahun). Data yang udah nyeberang dari logger bakal nongkrong di sini. Di server ini operator bikin grafik, narik laporan, atau mantau alarm. Data di sini sifatnya hot alias gampang ditarik (query) kapan aja. Aturan aktif 5 tahun ANRI itu mainnya di lapisan ini. Urusan backup dan password admin juga diatur di sini.
Lapis 3: Arsip jangka panjang (5 tahun ke atas). Lewat dari 5 tahun, data yang udah “dingin” dipindah ke arsip read-only. Kecepatan narik data udah nggak penting lagi; yang penting datanya nggak bisa diubah. Anda butuh media write-once, enkripsi hash, dan akses yang super ketat. Di kategori “arsip permanen” ANRI, data ini nggak punya tanggal kedaluwarsa buat dihapus.
Model tiga lapis ini bukan aturan baku dari pemerintah, ini murni cara kerja sistem IT yang sehat. Alat apa yang mau dipakai di tiap lapis, itu urusan budget perusahaan Anda. Yang penting, data bisa pindah dari logger ke arsip dengan rekam jejak (chain of custody) yang jelas.
ALCOA+ Bikin Data Anda Kebal Audit
ALCOA+ itu kerangka kerja (framework) integritas data yang awalnya dipakai di pabrik obat (GxP). Tapi sembilan prinsip ini sangat mematikan kalau dipakai buat ngecek keabsahan data sensor lingkungan pas diaudit.
Tabel di bawah ini nerjemahin bahasa dewa ALCOA+ ke praktik lapangan:
| Prinsip | Arti | Penerapan pada Data Sensor |
|---|---|---|
| Attributable | Jelas siapa atau alat apa yang bikin datanya | Tiap baris data punya ID logger, lokasi, dan waktu. Kalau ada operator yang ngerubah data, namanya langsung kecatat. |
| Legible | Gampang dibaca dan awet | Pakai format file terbuka kayak CSV atau JSON, jangan format aneh dari satu vendor doang. Satuan ukur wajib ada di header. |
| Contemporaneous | Dicatat detik itu juga | Jam di logger nyatet waktu pas air lewat sensor, bukan jam pas server nerima datanya. Makanya sinkronisasi jam (NTP) itu wajib. |
| Original | Data mentahnya utuh | Data asli dari sensor disimpan terpisah dari data yang udah difilter atau dirata-rata. Revisi angka nggak boleh numpuk (overwrite) data aslinya. |
| Accurate | Angkanya jujur | Sensor punya rekam jejak kalibrasi yang jelas. Validasi ke angka lab dilakukan rutin. Cek panduan kualitas data sensor buat lebih lengkapnya. |
| Complete | Nggak ada bolong yang ditutup-tutupi | Kalau logger mati atau koneksi putus, catat di logbook alasannya apa. Deteksi sensor offline otomatis ngebantu banget di sini. |
| Consistent | Datanya sama persis di semua tempat | Angka di logger, di server lokal, dan di arsip harus identik. Buktiin pakai validasi checksum tiap kali data pindah tempat. |
| Enduring | Awet sampai jadwal retensinya habis | Pilih media penyimpan yang umurnya panjang (jangan taruh di flashdisk). Kalau format filenya mulai kuno, langsung migrasi sebelum aplikasinya punah. |
| Available | Tinggal tarik pas auditor datang | Arsip bisa langsung dicari dan dibuka dalam waktu singkat pas auditor minta. Datanya dikunci (read-only) tapi gampang dibaca. |
Sekali lagi, ALCOA+ bukan hukum positif di Indonesia. Tapi waktu auditor KLHK atau badan sertifikasi ISO datang, mereka bakal ngecek semua prinsip ini, entah mereka pakai nama ALCOA+ atau nggak. Kalau Anda udah pasang standar ini dari awal, Anda nggak bakal panik pas regulasinya mendadak diperketat.
Auditor Itu Nyari Apa Sih Sebenarnya?
Waktu inspektur lingkungan atau auditor masuk ruang kontrol, pertanyaan mereka gampang ditebak. Siapin jawabannya dari sekarang sebelum mereka nanya.
Keaslian timestamp. Mereka bakal ngecek apakah jam di data logger Anda sinkron dengan server waktu standar (NTP). Angka jam yang loncat-loncat atau mundur itu bendera merah buat manipulasi data.
Jejak perpindahan data (Chain of custody). Auditor minta ditunjukin rute datanya. Dari sensor A, masuk logger B, lari ke server C. Kalau ada admin yang iseng ngedit angka di tengah jalan, sistem Anda wajib ngasih lihat log aslinya.
Nyambung ke dokumen kalibrasi. Tiap baris data harus bisa dipertanggungjawabkan pakai sertifikat kalibrasi yang masih berlaku di detik data itu diambil.
Kelengkapan data. Gap data itu biasa. Tapi gap data yang nggak ada catatannya itu mencurigakan. Validasi data sejak dari data logger di lapangan (edge) ngebantu nangkap anomali ini sebelum masuk database pusat.
Log editan (Amendment logs). Siapa yang pegang password admin? Kalau ada data yang dihapus atau diedit, auditor bakal nyari log otomatis: siapa yang ngedit, jam berapa, apa alasannya, dan berapa angka aslinya. Sistem yang ngebiarin orang nipu data tanpa ninggalin jejak itu sistem yang cacat audit.
Tiga Langkah Biar Nggak Panik Pas Diaudit
Nggak usah rombak seluruh sistem IT hari ini. Mulai dari tiga langkah sederhana ini.
Pertama, cek kondisi retensi sekarang. Coba cari tahu di mana data sensor Anda ngumpul sekarang. Di logger doang? Di server lokal? Coba tarik data setahun yang lalu. Kalau datanya udah ilang ketiban data baru, gap kepatuhan Anda jauh lebih parah dari yang Anda kira (ingat batas aktif ANRI itu 5 tahun).
Kedua, bikin peta aliran datanya. Gambar rute data dari ujung sensor sampai ke harddisk arsip. Tandai titik-titik di mana data itu di-copy atau dirata-rata. Titik-titik itulah tempat paling rawan data bocor atau dimanipulasi.
Ketiga, pakai ALCOA+ buat audit internal. Tes data Anda sendiri pakai 9 prinsip di atas. Biasanya yang paling sering bolong itu sinkronisasi waktu dan log alasan alat mati. Benerin dua itu dulu. Terapin sisanya pelan-pelan ke SOP operator Anda.
Anda nggak butuh beli server baru buat nerapin ini semua. Anda cuma butuh kedisiplinan dan kesadaran bahwa nyimpen data monitoring itu bukan sekadar menuh-menuhin memori harddisk. Ini soal nyiptain rekam jejak yang memaksa auditor percaya pada data Anda.
Bagikan artikel ini
Sebarkan insight ini ke tim Anda.
Artikel Terkait
Topik serupa dari kategori yang sama.
Meletakkan stasiun cuaca sembarangan dapat memicu bias data hingga 50%. Pelajari panduan siting sensor AWS standar WMO-No. 8 dan BMKG untuk industri.
Pelajari perbandingan teknis antara anemometer ultrasonik tanpa bagian bergerak dan sensor mekanik cup-and-vane untuk stasiun cuaca industri dan pertambangan.
Panduan memilih sensor konduktivitas: perbandingan tipe toroidal (induktif), kontak 2-elektroda, dan 4-elektroda untuk pemantauan air dan limbah industri.