Checklist Keamanan Siber Sebelum Membeli Sistem Monitoring Jarak Jauh
Checklist keamanan siber untuk pengadaan sistem monitoring jarak jauh, dari kemampuan perangkat, dukungan pemasok, hingga kontrol akses dan serah terima.
Sebelum sibuk membandingkan fitur dashboard atau opsi komunikasi, mundur sebentar. Pertanyaan pertama yang harus dijawab: bukti apa yang perlu ada dari setiap perangkat, pemasok, dan koneksi supaya persyaratan keamanan siber sistem monitoring bisa diuji? Bukan cuma diterima karena brosur bilang “aman.”
Artikel ini menyusun checklist pengadaan berdasarkan tiga baseline NIST (SP 800-82 Rev. 3, NISTIR 8259A, dan NISTIR 8259B) yang bisa disesuaikan dengan arsitektur dan tingkat risiko tiap proyek.
NIST SP 800-82 Rev. 3 memasukkan sistem yang memantau atau mengukur lingkungan fisik ke dalam cakupan keamanan operational technology (OT). Jadi, jalur data dari sensor lapangan sampai dashboard itu bukan urusan IT doang. Setiap komponen yang mengirim, menyimpan, atau menampilkan data perlu dievaluasi sebagai bagian dari permukaan serangan.
Mulai dari Alur Data, Bukan Label “IoT”
Langkah pertama bukan bikin daftar ancaman. Yang harus dilakukan: petakan komponen dan koneksi yang benar-benar ada. Identifikasi enam elemen berikut dalam arsitektur monitoring yang akan diadakan:
- Sensor. Menghasilkan data pengukuran di lapangan.
- Data logger atau gateway. Mengumpulkan, menyimpan sementara, dan meneruskan data. Contohnya, Datalogger GEOVOS 1000 punya konektivitas 4G, antarmuka RS485, penyimpanan lokal, dan koneksi dashboard. Setiap antarmuka ini titik yang perlu dievaluasi.
- Jalur komunikasi. Seluler, radio, satelit, atau kabel. Pemilihan konektivitas adalah keputusan terpisah, tapi setiap jalur yang dipilih menciptakan batas kepercayaan baru.
- Server atau cloud. Menerima dan menyimpan data dari lapangan.
- Dashboard dan pengguna. Menampilkan data dan menerima input keputusan.
- Akses pemeliharaan. Teknisi, integrator, atau pemasok yang terhubung ke perangkat untuk konfigurasi, update, atau diagnosis jarak jauh.
Tandai setiap transisi antar-elemen sebagai batas kepercayaan. Kontrol keamanan siber yang diperlukan bergantung pada apa yang melintas di setiap batas itu, bukan pada label “IoT” yang dipasang di brosur.
Checklist ini relevan untuk jalur monitoring terhubung seperti sistem ONLIMO (pemantauan kualitas air kontinu) atau AWLR (pencatatan tinggi muka air jarak jauh), di mana sensor, data logger, komunikasi, server, dan dashboard membentuk satu rantai data yang perlu dievaluasi secara utuh.
Enam Kemampuan yang Harus Dapat Dibuktikan Perangkat
NISTIR 8259A mendefinisikan enam area kemampuan dasar keamanan siber perangkat. Pakai daftar ini sebagai pertanyaan pengadaan. Ini bukan sertifikasi lulus/gagal, tapi titik awal untuk minta bukti.
1. Identifikasi perangkat. Tanyakan bagaimana setiap unit diidentifikasi secara logis dan fisik, dan bagaimana identitas itu dicatat dalam inventaris aset.
2. Konfigurasi perangkat. Minta bukti bahwa hanya entitas yang berwenang bisa mengubah konfigurasi, dan bahwa konfigurasi aman yang disetujui bisa dipulihkan.
3. Perlindungan data. Tentukan data mana yang butuh kerahasiaan, integritas, atau keduanya, baik saat disimpan maupun saat dikirim. Lalu minta mekanisme yang didukung perangkat.
4. Pembatasan akses antarmuka. Inventarisasi antarmuka lokal dan jaringan. Identifikasi mana yang diperlukan. Tanyakan bagaimana akses dibatasi atau antarmuka yang tidak dipakai dinonaktifkan.
5. Pembaruan perangkat lunak. Tanyakan bagaimana update diotentikasi, diverifikasi, diterapkan, dan (jika didukung) dikembalikan ke versi sebelumnya kalau terjadi masalah.
6. Kesadaran status keamanan. Status, kejadian, atau log apa yang bisa dilaporkan perangkat terkait keamanan? Siapa yang berwenang mengaksesnya?
Setiap pertanyaan di atas menghasilkan bukti yang terukur. Kalau pemasok nggak bisa menunjukkan bukti untuk suatu kemampuan, catat sebagai pengecualian yang harus dievaluasi risikonya. Kontrol pengganti di arsitektur sekitarnya mungkin bisa diterapkan.
Apa yang Wajib Tertulis dalam Dukungan Pemasok?
Kemampuan perangkat saja nggak cukup. NISTIR 8259B mendefinisikan empat area dukungan non-teknis yang perlu dievaluasi sebelum pembelian dan selama siklus hidup perangkat.
Dokumentasi. Minta dokumentasi keamanan siber sebelum pembelian dan pastikan tersedia untuk operator, pengelola, dan penilai sepanjang usia pakai sistem.
Penerimaan pertanyaan dan kerentanan. Tanyakan ke mana laporan kerentanan dan pertanyaan keamanan dikirim, siapa yang merespons, dan bagaimana status dilacak.
Penyebaran informasi. Wajibkan jalur pemberitahuan yang jelas untuk informasi kerentanan, update, perbaikan, pemeliharaan, dan perubahan dukungan yang relevan.
Ketentuan update dan akhir dukungan. Tuliskan dalam kontrak: mekanisme update, frekuensi yang dijanjikan, dan kapan dukungan serta pembaruan keamanan berakhir. Pemberitahuan end-of-support harus terdokumentasi sebelum, bukan sesudah, perangkat berhenti menerima patch.
Edukasi. Tanyakan materi pelatihan atau panduan keamanan apa yang disediakan pemasok untuk operator dan administrator.
Kalau salah satu area di atas tidak bisa dijawab secara tertulis sebelum pembelian, itu risiko siklus hidup. Catat dan mitigasi.
Membatasi Koneksi dan Akses Jarak Jauh
NIST SP 800-82 Rev. 3 menekankan bahwa peningkatan konektivitas IT dan akses jarak jauh mengurangi isolasi dan memperbesar kebutuhan pengamanan sistem OT. Setiap koneksi atau jalur akses jarak jauh baru adalah keputusan desain yang butuh kontrol.
- Segmentasi jaringan. Dokumentasikan zona jaringan, aliran data yang diizinkan, dan titik penegakan. Jangan taruh semua komponen di satu jaringan tanpa pembatasan.
- Kredensial terpisah. Tetapkan kredensial khusus untuk lingkungan OT. Hindari pakai akun jaringan korporat sebagai akun OT kalau arsitektur mengikuti panduan ini.
- Hak akses minimum (least privilege). Berikan hanya hak yang diperlukan untuk setiap peran. Tidak lebih.
- Autentikasi multifaktor. Wajibkan MFA untuk akses jarak jauh kalau arsitektur dan komponen yang dipilih mendukungnya, atau dokumentasikan kontrol pengganti yang disetujui.
- Enkripsi sesi jarak jauh. Tentukan bagaimana sesi dienkripsi, diotentikasi, dan dirutekan melalui titik akses yang dikelola. Kalau perangkat OT tidak mendukung enkripsi modern, perangkat tambahan seperti VPN bisa jadi kontrol pengganti sesuai panduan NIST.
- Pencatatan dan pemantauan. Tentukan log apa yang dihasilkan untuk setiap sesi akses jarak jauh.
- Kemampuan pemutusan. Uji prosedur pemutusan akses jarak jauh tanpa mengganggu operasi OT yang sedang berjalan.
Bukti Keamanan Siber Sistem Monitoring pada RFQ, FAT/SAT, dan Serah Terima
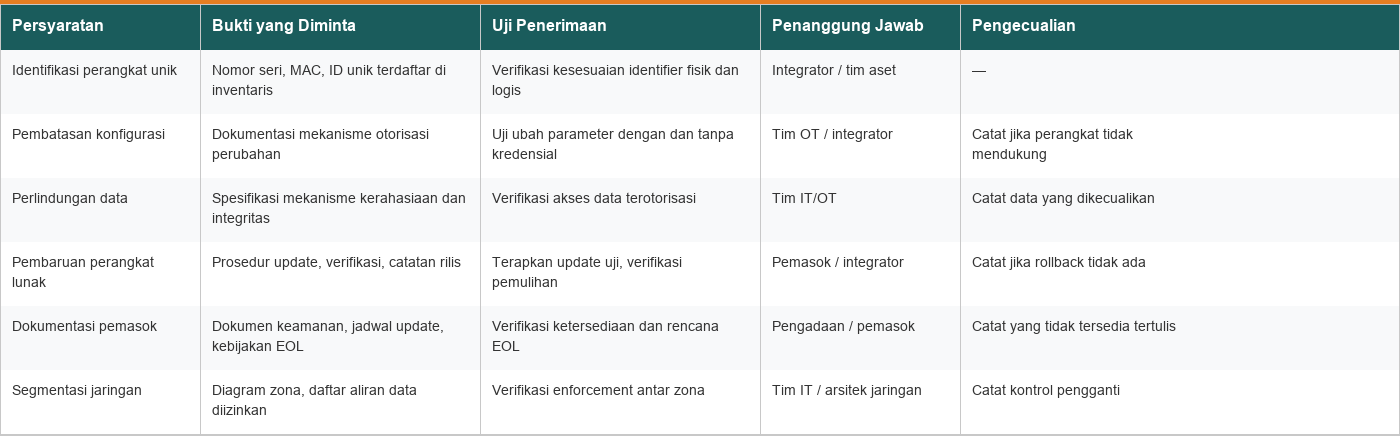
Setiap persyaratan di atas cuma bernilai kalau ada cara untuk memverifikasinya. Pakai matriks berikut sebagai kerangka: sesuaikan baris dengan arsitektur, model perangkat, firmware, dan bukti pemasok yang tersedia untuk proyek yang berjalan.
| Persyaratan | Bukti yang Diminta | Uji Penerimaan | Penanggung Jawab | Pengecualian |
|---|---|---|---|---|
| Identifikasi perangkat unik | Nomor seri, MAC address, atau identifier unik yang terdaftar di inventaris | Verifikasi kesesuaian identifier fisik dan logis dengan catatan inventaris | Integrator / tim aset | Catat kalau perangkat nggak punya identifier unik |
| Pembatasan konfigurasi | Dokumentasi mekanisme otorisasi perubahan konfigurasi | Coba ubah parameter dengan dan tanpa kredensial yang sah; catat hasil | Tim OT / integrator | Catat kalau perangkat tidak mendukung pembatasan konfigurasi |
| Perlindungan data tersimpan dan terkirim | Spesifikasi mekanisme perlindungan kerahasiaan dan integritas | Verifikasi bahwa data tidak bisa dibaca atau dimodifikasi tanpa otorisasi | Tim IT/OT | Catat data mana yang dikecualikan dari perlindungan dan alasannya |
| Pembaruan perangkat lunak terotorisasi | Prosedur update, mekanisme verifikasi, dan catatan rilis | Terapkan update uji dan verifikasi otentikasi serta pemulihan | Pemasok / integrator | Catat jika rollback tidak didukung |
| Log dan status keamanan | Daftar kejadian keamanan yang dicatat perangkat | Tinjau sampel log dan verifikasi bahwa akses ke log dibatasi | Tim keamanan / OT | Catat jika perangkat tidak menghasilkan log keamanan |
| Dokumentasi siklus hidup pemasok | Dokumen keamanan pra-pembelian, jadwal update, kebijakan EOL | Verifikasi ketersediaan dokumen dan rencana pemberitahuan EOL | Pengadaan / pemasok | Catat ketentuan yang tidak tersedia secara tertulis |
| Penerimaan laporan kerentanan | Alamat kontak, prosedur respons, dan SLA pelacakan | Kirim pertanyaan uji dan verifikasi respons dalam batas waktu yang disepakati | Pemasok | Catat jika tidak ada saluran formal |
| Segmentasi dan kontrol jaringan | Diagram zona jaringan, daftar aliran data yang diizinkan | Verifikasi bahwa lalu lintas antar-zona sesuai dengan rancangan | Tim IT / arsitek jaringan | Catat kontrol pengganti jika segmentasi penuh tidak bisa diterapkan |
| MFA dan enkripsi akses jarak jauh | Dokumentasi metode otentikasi dan enkripsi sesi | Uji akses dengan dan tanpa MFA; verifikasi enkripsi jalur | Tim keamanan | Catat kontrol pengganti yang disetujui |
| Pemutusan akses jarak jauh | Prosedur pemutusan yang tidak mengganggu operasi | Jalankan prosedur dan verifikasi bahwa data dan proses OT tidak terputus | Tim OT | Catat batasan pemutusan yang ditemukan |
Matriks ini kerangka awal yang harus disesuaikan. Tambahkan baris untuk persyaratan spesifik proyek, dan hapus baris yang nggak berlaku untuk arsitektur yang sebenarnya diadakan.
Siapa Menangani Update, Alert Kerentanan, dan Insiden Setelah Serah Terima?
Persyaratan keamanan siber nggak berakhir saat sistem diserahterimakan. Sebelum go-live, tetapkan secara tertulis:
- Pemilik update. Siapa yang menerima pemberitahuan update dari pemasok, menguji, dan menerapkan patch ke perangkat lapangan?
- Jalur eskalasi kerentanan. Kalau pemasok mengirimkan alert kerentanan, siapa yang mengevaluasi dampaknya? Siapa yang berwenang menerapkan mitigasi atau workaround?
- Kontak dan prosedur insiden. Tentukan kontak insiden, kewenangan penahanan (containment), penyimpanan bukti, dan langkah pemulihan sebelum insiden terjadi. Bukan sesudahnya.
- Peninjauan berkala. Jadwalkan evaluasi ulang matriks persyaratan ketika firmware berubah, arsitektur diperluas, atau pemasok mengubah ketentuan dukungan.
NIST SP 800-82 Rev. 3 menempatkan kemampuan respons dan pemulihan insiden sebagai bagian dari perencanaan keamanan OT. Menetapkan penanggung jawab dan prosedur sebelum serah terima mencegah persyaratan yang sudah ditetapkan jadi tidak relevan begitu sistem beroperasi.
Langkah Berikutnya
Salin matriks persyaratan di atas. Sesuaikan dengan arsitektur, model perangkat, versi firmware, dan bukti pemasok yang tersedia untuk proyek yang berjalan. Bawa matriks tersebut ke tinjauan teknis bersama tim OT, IT, keamanan, dan pengadaan sebelum menerbitkan RFQ atau menandatangani kontrak.
Persyaratan yang tepat bergantung pada konsekuensi operasional, arsitektur jaringan, kemampuan perangkat yang sebenarnya, dan ketentuan dukungan pemasok. Tidak ada satu checklist universal yang cocok untuk semua. Matriks ini titik awal yang terstruktur, bukan jaminan bahwa sistem akan sepenuhnya aman.
Bagikan artikel ini
Sebarkan insight ini ke tim Anda.
Artikel Terkait
Topik serupa dari kategori yang sama.
Meletakkan stasiun cuaca sembarangan dapat memicu bias data hingga 50%. Pelajari panduan siting sensor AWS standar WMO-No. 8 dan BMKG untuk industri.
Pelajari perbandingan teknis antara anemometer ultrasonik tanpa bagian bergerak dan sensor mekanik cup-and-vane untuk stasiun cuaca industri dan pertambangan.
Panduan memilih sensor konduktivitas: perbandingan tipe toroidal (induktif), kontak 2-elektroda, dan 4-elektroda untuk pemantauan air dan limbah industri.